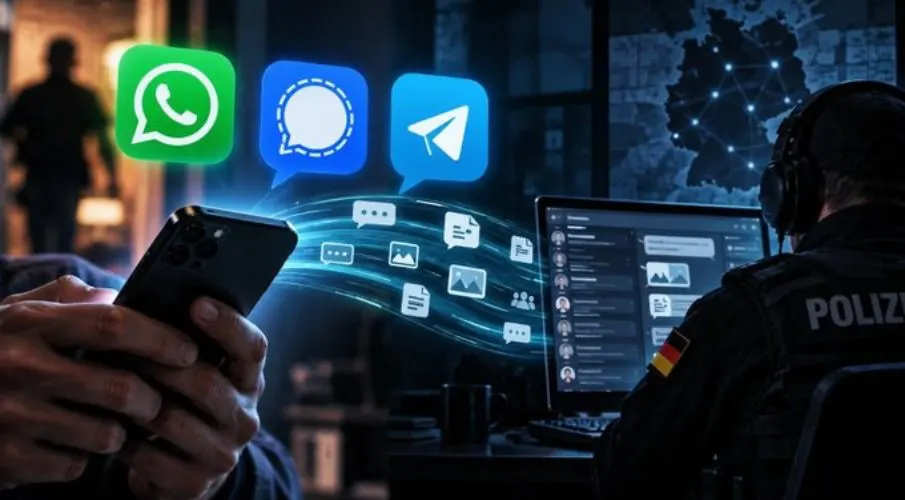
Die Verschlüsselung von WhatsApp und Telegram gilt als Bollwerk. Sie soll verhindern, dass irgendjemand zwischen Absender und Empfänger mitliest. Das Zollkriminalamt lässt sie stehen und geht daran vorbei. Statt den Programmcode anzugreifen, setzt es an der Stelle an, die jeder Mensch selbst bedient. Ein Polizeirechner wird heimlich als weiteres Gerät mit dem Konto verknüpft, und von diesem Augenblick an hält der Dienst ihn für rechtmäßig und schickt ihm die Nachrichten bereits entschlüsselt. Unsere Recherche stützt sich auf eine geheime Dienstanweisung, in der das Amt die Methode selbst beschreibt.
Für die Kopplung genügt eine Zustimmung des Kontoinhabers, ein QR-Code oder ein Bestätigungscode. Möglich sei auch eine Freigabe direkt in der Anwendung. An diese Zustimmung kommen die Ermittler auf mehreren Wegen. Beschlagnahmte oder freiwillig übergebene Telefone liefern sie, abgefangene SMS-Codes helfen nach. Selbst gefälschte Anmeldeseiten kämen infrage. Der entscheidende Bruch ist keiner der Technik. Er liegt in der Frage, wem ein Konto glaubt. Wie beiläufig das geschieht, zeigt ein Fall aus dem Jahr 2020. Ein Ehepaar übergab der Polizei die eigenen Telefone, damit Beamte Bildschirmfotos aus dem Nachrichtenverkehr der Tochter anfertigen konnten. Die beiden waren Zeugen, niemand hatte sie beschuldigt. Während sie auf der Wache saßen, aktivierten die Beamten WhatsApp Web auf einem Dienstrechner, koppelten beide Konten daran und lasen nach der Heimkehr des Paares weiter mit. In bestimmten Konstellationen lässt sich über ein solches Gerät sogar im Namen des Inhabers schreiben. Vor genau dieser fremden Verknüpfung warnen deutsche Sicherheitsbehörden, sobald Kriminelle oder ausländische Dienste dahinterstehen. Der Unterschied liegt allein im Absender.
Einmal angekoppelt, öffnet sich der Blick auch nach hinten. Für den verschlüsselten Dienst Signal hätten deutsche Stellen gewarnt, dass sich nach einer erfolgreichen Kontoklonung die Nachrichten der zurückliegenden 45 Tage erreichen ließen. Das Zollkriminalamt begann Ende 2023 mit Versuchen. Seit dem 1. August 2025 steht die Methode den Zollfahndern dauerhaft zur Verfügung. In der Dienstanweisung heiße es, die Versuche hätten bei schwerer und organisierter Kriminalität erhebliche operative Erfolge gebracht. Zugleich brauche das Verfahren geschultes Personal und viel Arbeitszeit, weshalb die Anträge in eine Rangfolge gebracht werden müssten. Jede Verbindung müsse von der Leitung und der Staatsanwaltschaft gebilligt werden. Wie oft die Behörde bereits so mitgelesen hat, wollte sie nicht sagen und berief sich auf Geheimhaltung. Das Bundesinnenministerium erklärte, schon die Auskunft über die vorhandenen Mittel könne taktische Schwächen zeigen und die nationale Sicherheit gefährden. So bleibt sogar die Größenordnung im Dunkeln, während das Werkzeug vom Versuch längst zur festen Ausstattung geworden ist.
Unter all dem ist der rechtliche Boden dünner geworden. Die Anweisung beruft sich auf eine Entscheidung aus dem Jahr 2020, die das heimliche Hinzufügen eines Geräts noch wie gewöhnliche Telekommunikationsüberwachung behandelte. Im Januar 2026 zog der Bundesgerichtshof die Linie enger. Das heimliche Aufschalten auf ein Telegram-Konto ohne Mitwirkung des Anbieters oder des Nutzers greife tiefer ein und sei nur unter strengeren Voraussetzungen erlaubt. Juristisch gilt der Vorgang seither als Quellen-Telekommunikationsüberwachung, als Zugriff also unmittelbar an der Quelle, der weiter reicht als das bloße Mithören einer laufenden Verbindung. Vor der richterlichen Anordnung entstandene Nachrichten dürfen nicht mehr nachträglich eingesammelt werden. Eine eigene, auf diese Praxis zugeschnittene Regelung hat das Parlament nie beschlossen.
Das Datum der Anweisung macht die Sache heikel. Sie stammt vom 20. Februar 2026, wenige Wochen nachdem der Bundesgerichtshof die alte Bewertung eingeengt hatte, und stützt sich trotzdem weiter auf sie. Eine Behörde arbeitet mit einer Begründung fort, deren Halt ihr das höchste Strafgericht kurz zuvor unter den Füßen weggezogen hatte. Technisch wirkt das Verfahren beinahe langweilig, und darin steckt die Gefahr. Die Verschlüsselung bleibt heil, weil die Nachricht auf dem zusätzlichen Gerät schon lesbar eintrifft. Für die Betroffenen sieht der Zugriff aus wie ein weiteres Telefon im eigenen Konto. Bei WhatsApp führt die Ansicht „Verknüpfte Geräte“ alle Anmeldungen auf, Signal hält eine ähnliche Übersicht bereit. Beide Anbieter raten, unbekannte Geräte sofort zu entfernen. Bestätigungscodes gehören in keine fremde Hand, QR-Codes ebenso wenig. Die Schutztechnik kann tadellos arbeiten, während der Zugriff an der schwächsten Stelle gelingt, beim Vertrauen des Kontos in ein angeblich eigenes Gerät.
Damit hängt die deutsche Überwachungsdebatte an einer unscheinbaren Liste in den Einstellungen. Dort kann ein fremder Rechner stehen, den der Dienst wie ein eigenes Gerät behandelt, während am anderen Ende jemand mitliest. Das Zollkriminalamt nennt die Methode einen erfolgreichen Teil seiner Arbeit gegen schwere Kriminalität, der Bundesgerichtshof verlangt für ebendiesen Zugriff inzwischen strengere Maßstäbe. Zwischen beiden Sätzen liegt die Frage, wie tief der Staat in ein privates Konto greifen darf, wenn er keine Tür mehr aufbrechen muss, weil er sich selbst als berechtigtes Gerät eingetragen hat.
Updates – Kaizen Kurznachrichten
Alle aktuellen ausgesuchten Tagesmeldungen findet ihr in den Kaizen Kurznachrichten.
Zu den Kaizen Kurznachrichten In English


