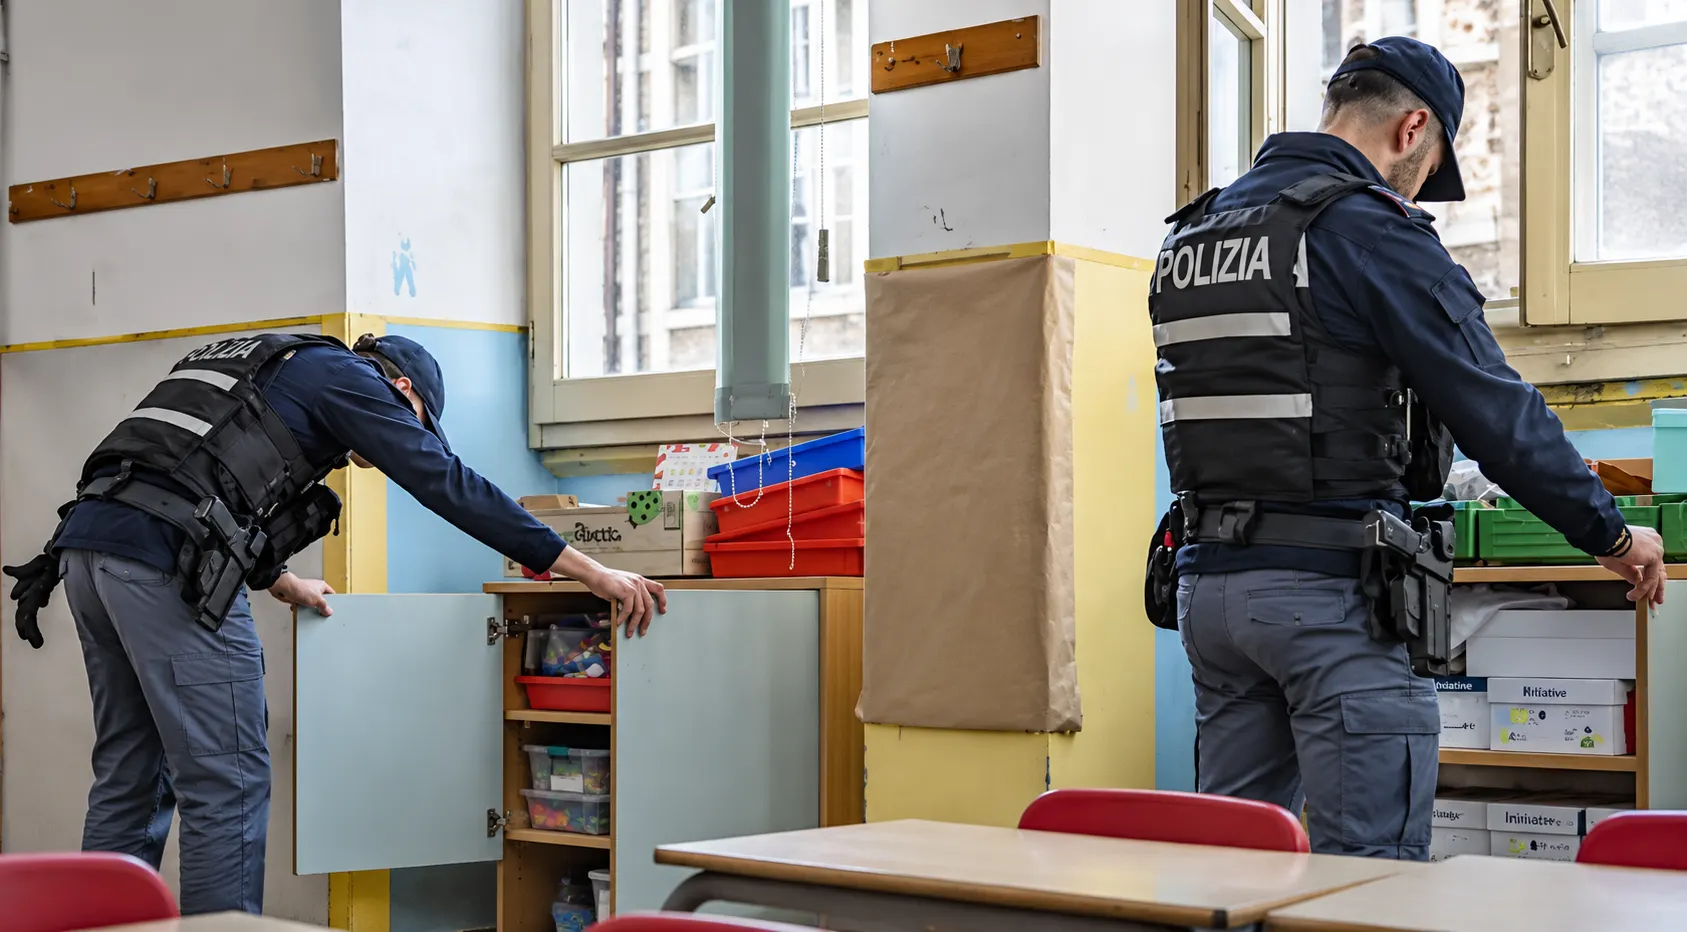
Eine Schule braucht keine Bombe, um geräumt zu werden. Es genügt die Behauptung, dass irgendwo eine liegt. Ein Flughafen benötigt keinen Anschlag, um seinen Betrieb zu unterbrechen. Eine E-Mail reicht. Seit Wochen erleben europäische Einrichtungen, wie sich diese erbärmliche Einfachheit gegen sie verwenden lässt. Mehr als 8.000 Bombendrohungen innerhalb eines Monats, Tausende betroffene Schulen, umgeleitete Flugzeuge und unterbrochene Fernsehsendungen. Die Polizei sucht nach Tätern, während die Täter längst bewiesen haben, dass sich mit wenigen geschriebenen Zeilen ganze Sicherheitsapparate beschäftigen lassen.
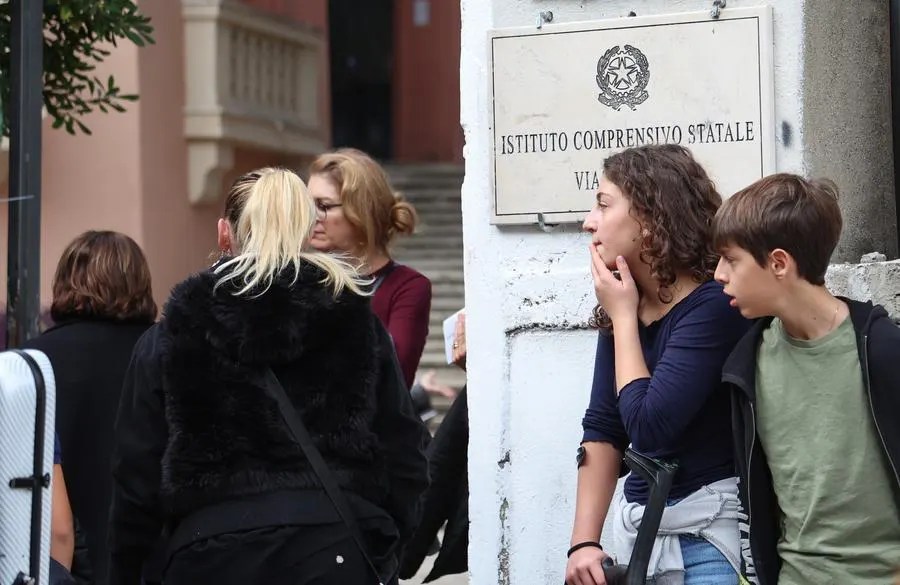
Am 11. November erreichte die Kampagne eine Größenordnung, die mit vereinzelten üblen Scherzen kaum noch etwas gemein hat. Rund 6.300 Schulen in Italien erhielten Bombendrohungen. Landesweit wurden Gebäude evakuiert. In Schottland traf es etwa 1.000 Schulen, in Nordirland weitere 300. Auch in Irland gingen ungefähr 300 entsprechende Nachrichten ein. Über Tausende Kinder wurde aus der Ferne entschieden, ohne dass die Absender auch nur einen Fuß in ihre Schulen setzen mussten.
Die Schreiben trugen teilweise den Namen „Misoginistan“, eine Anspielung auf die russische frauenfeindliche Gruppierung „Male State“. Bereits Anfang November hatten sich Absender auf diese Organisation berufen, deren Gründer jede Beteiligung bestritt. Die erste Drohwelle im Oktober hatte noch auf das islamische Schariarecht Bezug genommen. Die behauptete Urheberschaft wechselte mit den Nachrichten. Was blieb, war die präzise Ausnutzung einer gesellschaftlichen Verpflichtung: Sicherheit darf selbst dann nicht vernachlässigt werden, wenn die Gefahr nach Betrug riecht.

In Belfast erlebten Schüler diese Zumutung bereits am 19. Oktober. Die Grundschule St John the Baptist erhielt eine Nachricht über eine angeblich versteckte Bombe. Das Schreiben war unbestimmt formuliert und offenbar massenhaft verschickt worden. Der Schulleiter ließ trotzdem die Räume durchsuchen und behielt die Kinder zunächst im Gebäude. Rund 300 nordirische Schulen waren betroffen. Die Polizei bewertete die Drohungen später als Täuschung.
Damals erreichten vergleichbare E-Mails mindestens 33 Schulen in Schottland sowie rund 25 bulgarische Einrichtungen, darunter Gesundheitseinrichtungen und Organisationen gegen Korruption. Acht untersuchte Schreiben in englischer, bulgarischer oder italienischer Sprache wiesen Gemeinsamkeiten auf. Ihre Betreffzeile lautete teilweise „Death is near“, „Der Tod ist nah“. Mindestens vier gekaperte E-Mail-Konten wurden identifiziert. Eines gehörte offenbar einem ehemaligen Studenten der taiwanischen Da-Yeh-Universität. Die Absender bedienten sich fremder digitaler Identitäten. Auch Wohltätigkeitsorganisationen und Privatpersonen gerieten ins Visier.

Anfang November verlagerten sich die Angriffe verstärkt auf den Luftverkehr. Am 2. November musste eine Maschine von Wizz Air auf dem Weg von London nach Sofia nach Budapest ausweichen. Tags darauf wurden sieben weitere Flüge und ein Kreuzfahrtschiff vor Griechenland bedroht. Am 5. November folgten neue Störungen. Zwischen dem 2. und 6. November registrierte der Flugüberwachungsdienst AirNav Radar Bombendrohungen gegen mehr als 50 Flüge von rund 15 Fluggesellschaften. Eine Nachricht kündigte an: „Heute wird euer Himmel rot sein.“
Am 6. November traf es den französischen Fernsehsender TF1 und den bulgarischen Sender Nova. Beim irischen öffentlich-rechtlichen Rundfunk RTÉ mussten Beschäftigte das Gebäude verlassen, Sendungen wurden vorübergehend unterbrochen. Insgesamt gerieten mindestens zwölf Medienunternehmen ins Visier. Ein unbekannter Absender konnte damit entscheiden, wann andere ihre Arbeit niederzulegen hatten.
Inzwischen richtet sich der Verdacht auf eine mögliche ausländische Einflussnahme. Frankreichs Innenminister Laurent Nuñez nannte ausdrücklich Russland oder andere Staaten als mögliche Urheber. Europol bemüht sich um die Herkunftsbestimmung. Die schottische Polizei untersucht Verbindungen zwischen den einzelnen Wellen. Auffällig ist, dass im November nahezu dieselben schottischen Schulen wie im Oktober angeschrieben wurden. Das deutet auf die wiederholte Verwendung derselben Empfängerliste hin. Eine gemeinsame Täterschaft sämtlicher Drohungen ist bislang allerdings nicht nachgewiesen.

Ukrainische Behörden haben bereits früher auf mutmaßlich russische Auftragskriminelle der sogenannten DaVinci-Gruppe hingewiesen. Das französische Sicherheitsunternehmen Intrinsec dokumentierte gefälschte Bombendrohungen gegen westliche Regierungseinrichtungen aus dem Jahr 2024. Ob diese Täter auch hinter der gegenwärtigen Kampagne stehen, ist ungeklärt. Weder Europol noch die russische Botschaft in Paris beantworteten entsprechende Anfragen. Die mutmaßlichen Mitglieder der DaVinci-Gruppe waren nicht erreichbar.
Bei der zweiten Drohung ließ der Schulleiter der Grundschule St John the Baptist in Belfast die Kinder nach einer Kontrolle des Schulgeländes wieder draußen spielen. Belfast kennt die Wirklichkeit explodierender Bomben aus Jahrzehnten politischer Gewalt. Die Unterscheidung zwischen echter Gefahr und gezielter Täuschung ist dort eine Frage historischer Erfahrung. Die Urheber der neuen Drohwellen profitieren von genau dieser Erfahrung. Jede ernst genommene Lüge kostet Zeit. Jede vorsorgliche Räumung erfüllt bereits einen Teil ihres Zwecks. Und während Europa nach den Absendern sucht, genügt ihnen weiterhin ein funktionierendes Postfach.
Updates – Kaizen Kurznachrichten
Alle aktuellen ausgesuchten Tagesmeldungen findet ihr in den Kaizen Kurznachrichten.
Zu den Kaizen Kurznachrichten In English


Perfider geht es kaum
… mehr als nur bedenklich und vieles beginnt auszuufern …